AI से बना फर्जी चेहरा और आवाज, बैंक से निकल गए 95 मिलियन यूरो: इटली में 1000 करोड़ से ज्यादा की साइबर ठगी
आर्टिफिशियल इंटेलिजेंस यानी AI का इस्तेमाल अब केवल पढ़ाई, कारोबार, रिसर्च या कंटेंट बनाने तक सीमित नहीं रह गया है। इसी तकनीक का दुरुपयोग साइबर अपराधी लोगों को धोखा देने के लिए भी कर रहे हैं। इटली में सामने आया एक मामला इस खतरे की गंभीरता को दिखाता है, जहां ठगों ने फर्जी मैसेज और AI से तैयार की गई आवाज का इस्तेमाल करके एक बड़े बैंकिंग संस्थान से करीब 95 मिलियन यूरो, यानी लगभग 1,000 करोड़ रुपये से अधिक की रकम ट्रांसफर करा ली।
यह मामला इटली के सबसे बड़े बैंकिंग समूह Intesa Sanpaolo की प्राइवेट बैंकिंग इकाई Fideuram से जुड़ा है। Reuters की रिपोर्ट के मुताबिक, ठगों ने वरिष्ठ अधिकारियों की पहचान का इस्तेमाल करते हुए ऐसा भरोसेमंद माहौल बनाया कि बैंक के तत्कालीन चेयरमैन Paolo Molesini को यह वास्तविक वित्तीय निर्देश लगा। बाद में विदेशी खातों में भेजी गई रकम का बड़ा हिस्सा वापस हासिल कर लिया गया, लेकिन लगभग 36 मिलियन यूरो की राशि अभी भी लापता बताई जा रही है।
यह घटना इसलिए महत्वपूर्ण मानी जा रही है क्योंकि इसमें बैंक के कंप्यूटर सिस्टम को सीधे हैक करने के बजाय Social Engineering, Identity Impersonation और AI Voice Cloning जैसे तरीकों का सहारा लिया गया। यानी तकनीक का इस्तेमाल सिस्टम में सेंध लगाने से ज्यादा इंसान के भरोसे को प्रभावित करने के लिए किया गया।
फरवरी 2026 में शुरू हुआ पूरा मामला
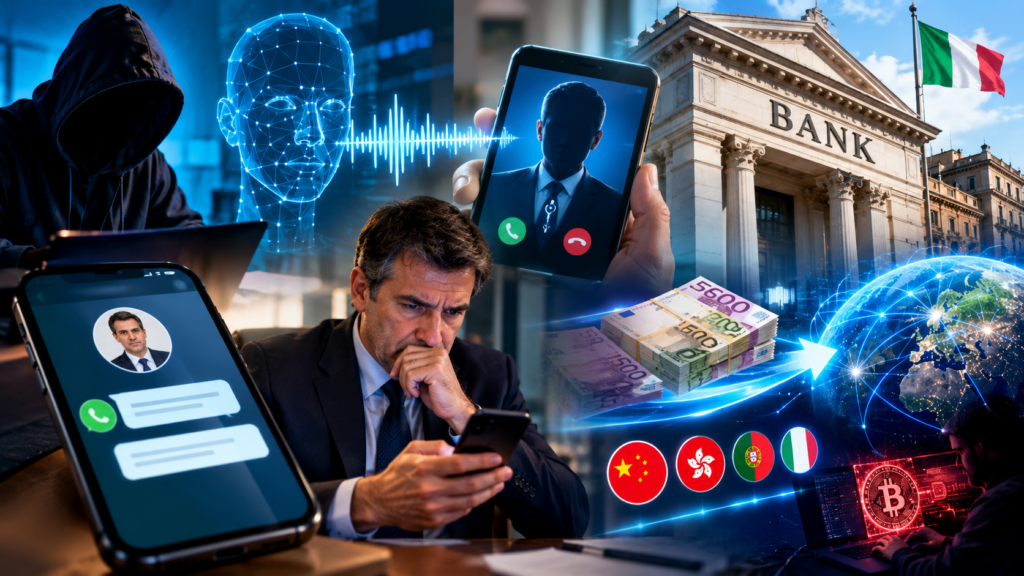
रिपोर्टों के अनुसार, यह धोखाधड़ी फरवरी 2026 में शुरू हुई थी। उस समय Paolo Molesini Fideuram के चेयरमैन थे। उनके पास एक ऐसा WhatsApp संदेश आया जो देखने में ऐसा प्रतीत हुआ कि वह Intesa Sanpaolo के CEO Carlo Messina की ओर से भेजा गया है।
मैसेज में विदेश से जुड़ी एक वित्तीय ट्रांजैक्शन के लिए तत्काल मदद की जरूरत बताई गई थी। संदेश में ऐसी परिस्थितियां बनाई गईं जिससे यह सामान्य कारोबारी प्रक्रिया का हिस्सा दिखाई दे।
किसी बड़े वित्तीय संस्थान में वरिष्ठ अधिकारी को इस प्रकार का निर्देश मिलना अपने आप में असामान्य नहीं लग सकता। ठगों ने इसी विश्वास का फायदा उठाया।
इसके बाद केवल मैसेज पर निर्भर नहीं रहा गया। धोखाधड़ी करने वालों ने कथित तौर पर फोन कॉल के जरिए भी निर्देश की पुष्टि करने का रास्ता तैयार किया। यहीं AI तकनीक ने इस पूरे मामले को और गंभीर बना दिया।
AI ने तैयार की वकील की आवाज
ठगों ने कथित तौर पर एक प्रमुख अंतरराष्ट्रीय लॉ फर्म के वरिष्ठ पार्टनर की आवाज की नकल की। आवाज इतनी विश्वसनीय बनाई गई कि सामने वाले व्यक्ति को फोन पर बातचीत वास्तविक लग सके।
Reuters के अनुसार, कॉल करने वालों ने AI तकनीक का इस्तेमाल करके वकील की आवाज को दोहराया था। इससे पहले भेजे गए कथित CEO मैसेज और बाद में आई आवाज के बीच एक ऐसा संबंध तैयार किया गया जिससे पूरी कहानी अधिक विश्वसनीय दिखाई देने लगी।
इसे साइबर सुरक्षा की भाषा में Voice Cloning कहा जाता है। इसमें किसी व्यक्ति की उपलब्ध आवाज के नमूनों का इस्तेमाल करके उसकी जैसी आवाज तैयार की जा सकती है। आधुनिक AI प्रणालियों की मदद से आवाज के उच्चारण, लहजे और बोलने के अंदाज की नकल करना पहले की तुलना में आसान हो गया है।
इस मामले में ठगों ने कथित रूप से इसी तकनीक को पारंपरिक Social Engineering के साथ जोड़ दिया।
विदेशी खातों में भेजी गई करोड़ों की रकम
फर्जी निर्देशों को वास्तविक मानते हुए Fideuram की वित्तीय व्यवस्था से कई ट्रांसफर किए गए। रिपोर्टों के मुताबिक, रकम का बड़ा हिस्सा चीन और हांगकांग से जुड़े विदेशी बैंक खातों की ओर भेजा गया।
यह रकम एक ही ट्रांसफर में नहीं बल्कि कई लेन-देन के जरिए भेजी गई थी। ठगी का उद्देश्य यही प्रतीत होता था कि अलग-अलग भुगतान सामान्य अंतरराष्ट्रीय वित्तीय गतिविधि जैसे दिखाई दें और तत्काल संदेह पैदा न हो।
कुल मिलाकर करीब 95 मिलियन यूरो बैंक से बाहर चले गए। Reuters ने दो मामले से परिचित सूत्रों के हवाले से बताया कि इसमें से आधे से अधिक धन बाद में वापस हासिल कर लिया गया, जबकि करीब 36 मिलियन यूरो अभी भी गायब थे।
समय रहते बैंक को हुआ शक
धोखाधड़ी की एक बड़ी कड़ी यह रही कि Fideuram ने ट्रांसफर में अनियमितता को अपेक्षाकृत जल्दी पहचान लिया। इसके बाद बैंक ने दूसरे देशों के बैंकों और संबंधित अधिकारियों से संपर्क किया।
यही तत्काल कार्रवाई रकम की रिकवरी में महत्वपूर्ण साबित हुई। इटली, चीन और पुर्तगाल के अधिकारियों तथा वित्तीय संस्थानों के बीच सहयोग के बाद करोड़ों यूरो की रकम को रोकने और वापस हासिल करने में सफलता मिली।
ANSA की रिपोर्ट के अनुसार, चीन में बड़ी रकम को रोका गया था, जबकि पुर्तगाल में भी करीब 13 मिलियन यूरो की राशि को जब्त या फ्रीज करने की कार्रवाई हुई। कुल मिलाकर करीब 53 मिलियन यूरो या उससे अधिक राशि की रिकवरी की जानकारी अलग-अलग रिपोर्टों में सामने आई है।
हालांकि बाकी रकम तक पहुंचना आसान नहीं रहा।
क्रिप्टोकरेंसी में बदली गई बाकी रकम
जांच से जुड़ी रिपोर्टों के अनुसार, बची हुई रकम विदेशी खातों के नेटवर्क से गुजरने के बाद क्रिप्टोकरेंसी में बदल दी गई। यही वजह है कि लगभग 36 मिलियन यूरो की राशि को ट्रेस और रिकवर करना जांच एजेंसियों के लिए चुनौती बन गया।
क्रिप्टोकरेंसी के लेन-देन ब्लॉकचेन पर दर्ज होते हैं, लेकिन अपराधी रकम को कई अलग-अलग वॉलेट, एक्सचेंज और दूसरे डिजिटल माध्यमों के जरिए घुमाकर उसकी वास्तविक पहुंच और उपयोगकर्ता तक पहुंचने की प्रक्रिया को मुश्किल बना सकते हैं।
इसी कारण अंतरराष्ट्रीय साइबर अपराध में Money Trail की जांच तेजी से महत्वपूर्ण हो रही है। एक देश से दूसरे देश में बैंक ट्रांसफर और उसके बाद डिजिटल संपत्ति में बदलाव होने पर कई देशों की जांच एजेंसियों के बीच सहयोग की आवश्यकता पड़ सकती है।
Paolo Molesini जांच के घेरे में नहीं
रिपोर्टों में यह भी स्पष्ट किया गया है कि उपलब्ध जानकारी के अनुसार Paolo Molesini या Fideuram के किसी अन्य अधिकारी के खिलाफ इस मामले में जांच नहीं चल रही है। मिलान के अभियोजकों ने हालांकि कंप्यूटर धोखाधड़ी के संदेह में यूरोप के बाहर रहने वाले एक विदेशी नागरिक के खिलाफ जांच शुरू की है।
Molesini ने मार्च 2026 में व्यक्तिगत कारणों का हवाला देते हुए Fideuram के चेयरमैन पद से इस्तीफा दे दिया था। उस समय इस्तीफे के बारे में Fideuram की ओर से अतिरिक्त जानकारी नहीं दी गई थी।
इसलिए केवल इस्तीफे और बाद में सामने आए साइबर फ्रॉड के बीच कोई सीधा कारण बताना उचित नहीं होगा।
यह सिर्फ एक बैंक की कहानी नहीं
इस मामले ने एक और महत्वपूर्ण बात सामने रखी है। AI आधारित धोखाधड़ी का खतरा केवल आम लोगों तक सीमित नहीं है। बड़े कारोबारी, बैंक अधिकारी और वरिष्ठ प्रबंधक भी ऐसे हमलों का लक्ष्य बन सकते हैं।
पारंपरिक साइबर फ्रॉड में अपराधी अक्सर फर्जी वेबसाइट, OTP, पासवर्ड या बैंकिंग विवरण हासिल करने की कोशिश करते थे। अब इसमें एक नया स्तर जुड़ गया है—किसी परिचित व्यक्ति की डिजिटल पहचान की नकल।
अगर किसी अधिकारी के फोन पर उसके वरिष्ठ का संदेश आए और कुछ मिनट बाद उसी वरिष्ठ जैसी आवाज में फोन भी आ जाए, तो सामान्य परिस्थितियों में व्यक्ति के लिए संदेह करना कठिन हो सकता है।
यही कारण है कि AI आधारित ठगी में तकनीकी सुरक्षा के साथ-साथ Human Verification भी महत्वपूर्ण हो गया है।
पिछले साल भी सामने आया था ऐसा मामला
इटली में यह पहली घटना नहीं है जिसमें AI-generated voice का इस्तेमाल करके बड़ी रकम ट्रांसफर कराई गई।
पिछले साल ठगों ने कथित तौर पर एक इतालवी मंत्री की आवाज की नकल करके कारोबारी Massimo Moratti से करीब 1 मिलियन यूरो एक विदेशी बैंक खाते में ट्रांसफर करने के लिए कहा था। बाद में वह रकम वापस हासिल कर ली गई थी।
इस घटना से पता चलता है कि अपराधी AI को किसी एक व्यक्ति की आवाज की नकल तक सीमित नहीं रख रहे, बल्कि सामाजिक और व्यावसायिक संबंधों में मौजूद भरोसे का इस्तेमाल करने की कोशिश कर रहे हैं।
मिलान में दो और AI बैंकिंग फ्रॉड की जांच
Fideuram मामले के सामने आने के बाद इटली में AI से जुड़े ऐसे अन्य कथित बैंकिंग फ्रॉड की भी जांच सामने आई है। ANSA के अनुसार, मिलान अभियोजक दो अन्य मामलों की जांच कर रहे हैं जिनमें संदेश, ईमेल और AI voice cloning जैसे तरीकों का कथित इस्तेमाल किया गया।
एक मामले में बैंक की एक मैनेजर से कथित रूप से करीब 24 मिलियन यूरो के ट्रांसफर कराए गए थे। रकम अलग-अलग देशों से होकर गुजरी और उसका कुछ हिस्सा बार्सिलोना में रोका गया। दूसरे मामले में करीब 2 मिलियन यूरो की कथित धोखाधड़ी की जांच की जा रही है।
हालांकि इन मामलों को Fideuram की घटना से अलग और स्वतंत्र जांच के रूप में देखा जा रहा है। इसलिए इनके पीछे एक ही गिरोह या एक ही नेटवर्क होने का निष्कर्ष फिलहाल नहीं निकाला जा सकता।
Intesa Sanpaolo भी AI फर्जीवाड़े से परेशान
AI के जरिए CEO और वरिष्ठ अधिकारियों की पहचान का दुरुपयोग किस स्तर तक बढ़ चुका है, इसका संकेत Intesa Sanpaolo से जुड़ी एक और जानकारी से मिलता है।
ANSA के अनुसार, बैंक के मुख्य सुरक्षा अधिकारी ने बताया कि 2026 की शुरुआत से बैंक ने AI की मदद से बनाए गए लगभग 5,000 फर्जी वीडियो को हटाने या ब्लॉक करने की कार्रवाई की है। इनमें बड़ी संख्या ऐसे वीडियो की थी जिनमें बैंक के CEO Carlo Messina की छवि या पहचान का इस्तेमाल किया गया था।
इससे स्पष्ट होता है कि अपराधी केवल आवाज की नकल नहीं कर रहे, बल्कि Deepfake Video के जरिए भी वरिष्ठ अधिकारियों की नकली डिजिटल पहचान तैयार कर रहे हैं।
AI फ्रॉड से बचने के लिए क्या सावधानी जरूरी?
इस घटना से आम लोगों, कंपनियों और वित्तीय संस्थानों के लिए कई सबक सामने आते हैं। सबसे पहली बात यह है कि केवल आवाज सुनकर किसी व्यक्ति की पहचान की पुष्टि नहीं की जानी चाहिए।
अगर कोई वरिष्ठ अधिकारी फोन पर तुरंत पैसे भेजने को कहता है, तो दूसरे स्वतंत्र माध्यम से इसकी पुष्टि करना जरूरी है। उदाहरण के लिए, उसी व्यक्ति के पुराने और सत्यापित नंबर पर वापस फोन किया जा सकता है या कंपनी के निर्धारित आधिकारिक चैनल से निर्देश की पुष्टि की जा सकती है।
दूसरी महत्वपूर्ण सावधानी Urgency Trap से बचना है। साइबर अपराधी अक्सर यह माहौल बनाते हैं कि काम कुछ मिनटों में करना जरूरी है, वरना कोई बड़ा वित्तीय नुकसान हो जाएगा। जल्दबाजी में लिए गए फैसले में सामान्य सुरक्षा प्रक्रिया को दरकिनार करने की संभावना बढ़ जाती है।
तीसरी बात यह है कि किसी बड़े भुगतान के लिए Dual Approval या दो स्तर की मंजूरी जैसी व्यवस्थाएं उपयोगी हो सकती हैं। खासकर बड़े वित्तीय संस्थानों में केवल एक व्यक्ति के निर्देश पर बड़ी रकम का अंतरराष्ट्रीय ट्रांसफर नहीं होना चाहिए।
AI को दोष नहीं, उसके गलत इस्तेमाल को समझना जरूरी
आर्टिफिशियल इंटेलिजेंस अपने आप में अपराध का पर्याय नहीं है। यही तकनीक चिकित्सा, शिक्षा, वैज्ञानिक शोध, बैंकिंग सुरक्षा और अन्य क्षेत्रों में उपयोगी काम कर रही है। समस्या तब पैदा होती है जब अपराधी इसकी क्षमताओं का इस्तेमाल पहचान की नकल, झूठे विश्वास और वित्तीय धोखाधड़ी के लिए करते हैं।
इटली का Fideuram मामला यह दिखाता है कि भविष्य के साइबर अपराध केवल पासवर्ड चोरी या फर्जी लिंक भेजने तक सीमित नहीं रहने वाले। अपराधी किसी व्यक्ति की आवाज, तस्वीर, वीडियो और संवाद शैली को मिलाकर ऐसी डिजिटल पहचान बना सकते हैं जो पहली नजर में वास्तविक प्रतीत हो।
इसलिए आने वाले समय में साइबर सुरक्षा का अर्थ केवल कंप्यूटर और नेटवर्क को सुरक्षित रखना नहीं होगा। डिजिटल पहचान की पुष्टि, मानव स्तर पर सत्यापन और वित्तीय निर्णयों में बहु-स्तरीय सुरक्षा भी उतनी ही महत्वपूर्ण होगी।
सबसे बड़ा सबक: आवाज भी सबूत नहीं रही
Fideuram की घटना का सबसे महत्वपूर्ण पहलू शायद यही है कि किसी परिचित व्यक्ति की आवाज सुन लेना अब पहचान की अंतिम पुष्टि नहीं माना जा सकता।
यदि संदेश वरिष्ठ अधिकारी के नाम से आया है, फोन पर आवाज भी वही लग रही है और सामने वाला तत्काल भुगतान करने के लिए कह रहा है, तब भी स्वतंत्र माध्यम से पुष्टि आवश्यक है।
AI ने ठगों को किसी व्यक्ति की आवाज की नकल करने की क्षमता दी है। लेकिन अंतिम निर्णय अभी भी इंसान को ही लेना होता है। इसलिए तकनीक के इस दौर में संदेह करना कमजोरी नहीं, बल्कि सुरक्षा का हिस्सा बन गया है।
इटली में 95 मिलियन यूरो की यह घटना केवल एक बैंकिंग फ्रॉड की कहानी नहीं है। यह उस बदलती साइबर दुनिया की चेतावनी भी है, जहां अपराधी अब सिस्टम में सेंध लगाने के साथ-साथ इंसानों के भरोसे की भी नकल करने लगे हैं। और जब भरोसा ही नकली आवाज में बोलने लगे, तो किसी भी बड़े वित्तीय लेन-देन से पहले एक अतिरिक्त सत्यापन करोड़ों रुपये बचा सकता है।
स्रोत: Reuters, ANSA तथा संबंधित अंतरराष्ट्रीय रिपोर्टें। मामले की जांच जारी है और आरोपों से जुड़े तथ्यों को जांच पूरी होने से पहले अंतिम निष्कर्ष के रूप में नहीं देखा जाना चाहिए।
एडवोकेट पी.के. निगम (Adv. P.K. Nigam)
वरिष्ठ विधिक शोधकर्ता एवं मुख्य कानूनी संपादक • Indian Law Notes
भारतीय कानून (BNS, BNSS, BSA, IPC, CrPC), सुप्रीम कोर्ट और विभिन्न उच्च न्यायालयों के महत्वपूर्ण निर्णयों का सरल हिंदी में प्रामाणिक विधिक विश्लेषण।
यह आलेख केवल शैक्षणिक, विधिक जागरूकता और अध्ययन के उद्देश्य से प्रकाशित किया गया है। इसे आधिकारिक कानूनी सलाह न माना जाए। किसी भी वास्तविक मामले में संबंधित न्यायालय या विशेषज्ञ अधिवक्ता से परामर्श लें।