मोबाइल नंबर बदला, मिलती-जुलती ईमेल बनाई और सरकारी खाते से निकल गए 187 करोड़ रुपये, CBI चार्जशीट में चौंकाने वाले खुलासे
हरियाणा सरकार के एक विभाग के बैंक खाते से करोड़ों रुपये की कथित हेराफेरी की जांच में केंद्रीय जांच ब्यूरो यानी CBI ने बैंकिंग प्रक्रिया में किए गए ऐसे बदलावों का जिक्र किया है, जिन्होंने पूरे मामले को और गंभीर बना दिया है। जांच एजेंसी के अनुसार, हरियाणा राज्य प्रदूषण नियंत्रण बोर्ड (HSPCB) के खाते से कथित तौर पर 47 fraudulent debit transactions के जरिए 187.26 करोड़ रुपये विभिन्न खातों और संस्थाओं की ओर भेजे गए।
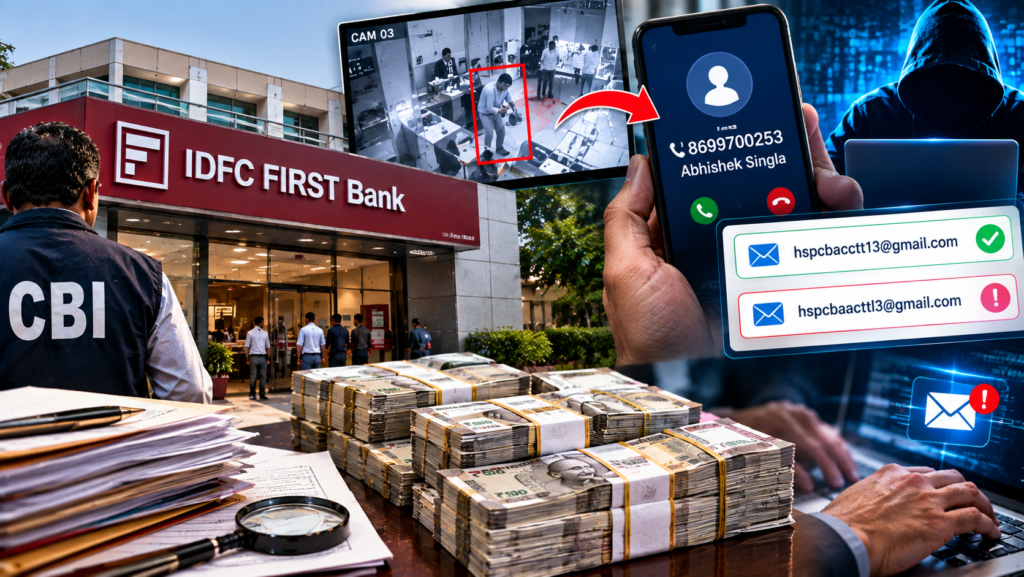
मामले की जांच में सामने आया कि जिस बैंक खाते में सरकारी विभाग के अधिकृत अधिकारी का मोबाइल नंबर दर्ज होना चाहिए था, उसमें एक ऐसे व्यक्ति का मोबाइल नंबर दर्ज कर दिया गया जो आरोपी पक्ष से जुड़ा बताया गया है। इसके अलावा विभाग की वास्तविक ईमेल आईडी से बेहद मिलती-जुलती दूसरी ईमेल आईडी तैयार किए जाने का भी आरोप है।
CBI के अनुसार, इस व्यवस्था के कारण बैंक से निकलने वाले SMS alerts और अन्य महत्वपूर्ण सूचनाएं संबंधित सरकारी अधिकारियों के बजाय दूसरे लोगों तक पहुंचती रहीं। जांच एजेंसी ने इसे कथित धोखाधड़ी की प्रक्रिया का महत्वपूर्ण हिस्सा माना है।
HSPCB के खाते से 47 बार निकासी का आरोप
यह मामला हरियाणा सरकार के कई विभागों और संस्थाओं से जुड़े बड़े बैंकिंग फ्रॉड की जांच का हिस्सा है। CBI के अनुसार HSPCB के खाते से 13 मार्च 2025 से 13 फरवरी 2026 के बीच कई fraudulent debit transactions की गईं।
जांच एजेंसी के अनुसार इन transactions की कुल राशि 187.26 करोड़ रुपये थी। हालांकि उपलब्ध रिपोर्टों में यह भी बताया गया है कि इसी खाते में करीब 17.90 करोड़ रुपये के credit transactions को ध्यान में रखने के बाद बोर्ड को होने वाला कथित net loss करीब 169.36 करोड़ रुपये बैठता है। इसलिए 187.26 करोड़ रुपये कुल संदिग्ध debit transactions की राशि है, जबकि 169.36 करोड़ रुपये कथित वास्तविक नुकसान की राशि बताई गई है।
CBI का आरोप है कि इन पैसों को विभिन्न entities और कथित shell companies की ओर मोड़ा गया।
बैंक खाता खुला और यहीं से शुरू हुआ कथित खेल
चार्जशीट के अनुसार HSPCB का एक बैंक खाता IDFC First Bank की चंडीगढ़ सेक्टर-32 शाखा में खोला गया था। इस खाते से जुड़ी बैंकिंग प्रक्रिया में बैंक के अधिकारियों और सरकारी विभाग से जुड़े लोगों की भूमिका की भी जांच की गई।
CBI ने आरोप लगाया है कि बैंक खाते के Account Opening Form यानी AOF में दर्ज कई विवरणों में गंभीर अनियमितताएं थीं। विशेष रूप से mobile number और communication details को जांच का महत्वपूर्ण आधार बनाया गया।
रिपोर्टों के मुताबिक जांच एजेंसी का आरोप है कि सरकारी खाते से संबंधित alerts ऐसे मोबाइल नंबर पर भेजे जा रहे थे, जो संबंधित विभाग के अधिकृत अधिकारी का नहीं था।
इसका सीधा असर यह हुआ कि खाते से कोई संदिग्ध transaction होने पर सामान्य बैंकिंग alert उस अधिकारी तक नहीं पहुंचता, जिसे इसकी जानकारी मिलनी चाहिए थी।
सरकारी अधिकारी का नंबर हटाकर दूसरे व्यक्ति का नंबर दर्ज करने का आरोप
CBI के अनुसार HSPCB के खाते से जुड़े रिकॉर्ड में वरिष्ठ लेखा अधिकारी परवीन कुमार का मोबाइल नंबर होना था। लेकिन जांच में पाया गया कि खाते में दर्ज मोबाइल नंबर किसी अन्य व्यक्ति के नाम पर था।
इस मामले में 8699700253 नंबर का उल्लेख किया गया है। CBI के अनुसार यह नंबर अभिषेक सिंगला के नाम पर पंजीकृत था। जांच एजेंसी ने अभिषेक सिंगला को मामले के एक आरोपी और तत्कालीन बैंक रिलेशनशिप मैनेजर अभय कुमार का रिश्तेदार बताया है।
CBI के अनुसार HSPCB खाते से किए गए 47 कथित fraudulent debits के SMS alerts इसी नंबर पर पहुंचे।
यही बात जांच में सबसे महत्वपूर्ण कड़ियों में से एक मानी जा रही है। यदि किसी सरकारी खाते से करोड़ों रुपये की रकम निकल रही हो और उसके alerts अधिकृत सरकारी अधिकारी के बजाय किसी आरोपी पक्ष से जुड़े व्यक्ति तक पहुंच रहे हों, तो जांच एजेंसी के लिए यह जानना स्वाभाविक था कि यह बदलाव कैसे हुआ और किसके निर्देश पर हुआ।
बैंक के रिकॉर्ड में किए गए बदलाव पर सवाल
CBI ने इस मामले में बैंक अधिकारियों की भूमिका की भी जांच की है। पहले दाखिल चार्जशीट और बाद की जांच में IDFC First Bank के अधिकारियों पर सरकारी खातों को खोलने और उन्हें operate करने की प्रक्रिया में कथित अनियमितताओं के आरोप लगाए गए हैं।
जांच एजेंसी ने यह भी आरोप लगाया कि कुछ Account Opening Forms पर बैंक अधिकारियों ने यह प्रमाणित किया कि उन्होंने ग्राहक से मुलाकात की, मूल KYC दस्तावेज देखे और ग्राहक के हस्ताक्षर अपनी मौजूदगी में कराए। बाद में इन्हीं खातों में कथित तौर पर forged instruments के जरिए transactions किए गए।
इस बिंदु पर अदालत में यह जांचना महत्वपूर्ण होगा कि संबंधित बैंक अधिकारियों ने वास्तव में KYC प्रक्रिया किस तरह पूरी की थी और खाते में दर्ज मोबाइल नंबर सहित अन्य विवरणों का सत्यापन किस स्तर पर हुआ था।
असली ईमेल जैसी दूसरी ईमेल आईडी बनाने का आरोप
मामले में केवल मोबाइल नंबर बदलने की बात ही सामने नहीं आई है। CBI की जांच के अनुसार बैंक से आने वाले email alerts को लेकर भी कथित तौर पर ऐसी व्यवस्था बनाई गई जिससे वास्तविक सरकारी अधिकारियों तक महत्वपूर्ण सूचनाएं न पहुंचें।
आपके उपलब्ध विवरण के अनुसार HSPCB की वास्तविक ईमेल आईडी [email protected] थी, जबकि कथित तौर पर इससे बेहद मिलती-जुलती दूसरी आईडी [email protected] बनाई गई।
दोनों ईमेल आईडी को सामान्य नजर से देखने पर अंतर पकड़ना मुश्किल हो सकता है। यही इस कथित हेराफेरी की गंभीरता को बढ़ाता है। एक छोटी spelling variation के कारण बैंक की ओर से भेजी जाने वाली सूचना वास्तविक विभागीय inbox के बजाय दूसरी जगह पहुंच सकती थी।
इस तरह की तकनीक को सामान्य रूप से email spoofing या look-alike identity के संदर्भ में देखा जा सकता है, लेकिन इस मामले में इसका वास्तविक उपयोग और किस व्यक्ति ने इसे संचालित किया, यह अदालत में साक्ष्यों के आधार पर तय किया जाना बाकी है।
SMS और ईमेल दोनों रास्तों पर नियंत्रण का आरोप
किसी बैंक खाते की सुरक्षा में transaction alerts की भूमिका बेहद महत्वपूर्ण होती है। खासकर सरकारी खाते में बड़ी रकम जमा होने और निकलने की स्थिति में SMS तथा email alerts अधिकारियों को तत्काल जानकारी देने का माध्यम होते हैं।
CBI का आरोप है कि इस मामले में इन्हीं communication channels को कथित तौर पर बदल दिया गया।
एक ओर मोबाइल नंबर सरकारी अधिकारी के बजाय आरोपी पक्ष से जुड़े व्यक्ति का बताया गया, वहीं दूसरी ओर मिलती-जुलती ईमेल आईडी तैयार करने की बात सामने आई। यदि जांच में यह आरोप साबित होता है, तो इससे यह समझने में मदद मिल सकती है कि कथित तौर पर लंबे समय तक transactions पर तत्काल विभागीय प्रतिक्रिया क्यों नहीं हुई।
CBI ने इन्हीं परिस्थितियों को अपनी जांच में महत्वपूर्ण evidence chain के रूप में देखा है।
47 transactions की जानकारी आरोपी पक्ष तक पहुंचने का आरोप
CBI ने अदालत के समक्ष कहा है कि HSPCB खाते से किए गए 47 fraudulent debit transactions के alerts अभिषेक सिंगला के मोबाइल नंबर पर पहुंचे।
इसका मतलब यह नहीं है कि केवल किसी मोबाइल नंबर पर alert आने से संबंधित व्यक्ति द्वारा अपराध किया जाना स्वतः सिद्ध हो जाता है। अभियोजन को यह साबित करना होगा कि मोबाइल नंबर जानबूझकर क्यों बदला गया, किसने इसे बदला, उस व्यक्ति की कथित धोखाधड़ी में क्या भूमिका थी और alerts मिलने के बाद उसका उपयोग किस प्रकार किया गया।
यही कारण है कि चार्जशीट में बैंकिंग रिकॉर्ड, मोबाइल डेटा और अन्य डिजिटल evidence को महत्व दिया गया है।
187 करोड़ रुपये कहां गए?
CBI की जांच का एक महत्वपूर्ण हिस्सा कथित money trail है। जांच एजेंसी के अनुसार HSPCB से निकाली गई रकम विभिन्न entities तक पहुंची, जिनमें कथित shell companies भी शामिल थीं।
जांच में आरोपियों और उनसे जुड़े लोगों के बैंक खातों, संपत्तियों, वाहनों और अन्य financial assets की भी जांच की गई।
पहले की CBI कार्रवाई में जांच एजेंसी ने आरोप लगाया था कि सरकारी विभागों से कथित रूप से diverted funds निजी संस्थाओं और shell entities के माध्यम से आगे भेजे गए। कई transactions के जरिए रकम को अलग-अलग खातों में घुमाए जाने की बात भी सामने आई है।
इस पूरे money trail का उद्देश्य यह पता लगाना है कि सरकारी खाते से निकलने के बाद रकम आखिर किन लोगों या संस्थाओं तक पहुंची।
केवल HSPCB ही नहीं, कई सरकारी विभाग जांच के घेरे में
यह मामला केवल हरियाणा राज्य प्रदूषण नियंत्रण बोर्ड तक सीमित नहीं है। CBI की व्यापक जांच में हरियाणा सरकार के कई विभागों और संस्थाओं से जुड़े खातों में कथित वित्तीय अनियमितताओं की पड़ताल की जा रही है।
जांच में IDFC First Bank और AU Small Finance Bank से जुड़े transactions सामने आए हैं। CBI ने अलग-अलग चरणों में बैंक अधिकारियों, सरकारी अधिकारियों और निजी व्यक्तियों के खिलाफ चार्जशीट दाखिल की है।
जून 2026 में CBI ने बताया था कि HSPCB मामले में कथित 169.36 करोड़ रुपये के नुकसान की जांच चल रही है। इसी मामले में बाद में HSPCB के तत्कालीन वरिष्ठ लेखा अधिकारी परवीन कुमार को भी गिरफ्तार किया गया। CBI ने आरोप लगाया कि उन्होंने विभागीय रिकॉर्ड या स्वीकृति के बिना खाते को खोलने में भूमिका निभाई और खाते में एक गैर-विभागीय व्यक्ति का मोबाइल नंबर दर्ज था।
डेटा एंट्री ऑपरेटर की भूमिका भी जांच में आई
CBI की जांच में HSPCB से जुड़े एक डेटा एंट्री ऑपरेटर सौरव शर्मा की भूमिका भी सामने आई। एजेंसी ने आरोप लगाया कि उन्होंने निजी बैंकों में सरकारी धन के investment से जुड़ी प्रक्रिया में नियमों के विपरीत सहायता की।
CBI के अनुसार विभागीय वित्तीय नियमों में सरकारी धन को एक बैंक में रखने की सीमा निर्धारित थी। जांच एजेंसी का आरोप है कि इस सीमा के बावजूद IDFC First Bank में निर्धारित सीमा से अधिक रकम जमा कराने की प्रक्रिया में मदद की गई।
रिपोर्टों के अनुसार 18 मार्च 2025 को बैंक में 67.9 करोड़ रुपये park किए गए और बाद में अन्य investment proposals के माध्यम से रकम और बढ़ी। CBI का आरोप है कि इस प्रक्रिया ने आगे होने वाली कथित fraudulent transactions के लिए पर्याप्त रकम उपलब्ध कराई।
बैंक अधिकारियों की भूमिका पर भी जांच
मामले में IDFC First Bank के तत्कालीन अधिकारियों की भूमिका को लेकर भी CBI ने गंभीर आरोप लगाए हैं। पहले आरोपपत्र में पूर्व branch manager रिभव ऋषि और former relationship manager अभय कुमार सहित कई बैंक अधिकारियों को आरोपी बनाया गया था।
CBI के अनुसार अभय कुमार ने कथित रूप से अपने पद का इस्तेमाल सरकारी खातों को खोलने और उनसे जुड़े transactions को facilitate करने में किया। जांच में यह भी सामने आया कि उनके रिश्तेदार अभिषेक सिंगला और पत्नी स्वाति सिंगला से जुड़ी entity के माध्यम से कथित तौर पर बड़ी रकम पहुंची।
जांच एजेंसी ने आरोप लगाया है कि इस पूरे नेटवर्क में बैंक अधिकारियों, सरकारी कर्मचारियों और निजी व्यक्तियों के बीच कथित मिलीभगत थी।
CBI की जांच में डिजिटल साक्ष्य अहम
इस मामले की खासियत यह है कि कथित वित्तीय लेन-देन के साथ डिजिटल evidence को भी जांच का महत्वपूर्ण हिस्सा बनाया गया है।
मोबाइल नंबर, SMS alerts, email IDs, mobile phones से मिले data, बैंकिंग records और electronic communications से जांचकर्ताओं ने कथित घटनाक्रम की कड़ियां जोड़ने का प्रयास किया।
ऐसे मामलों में digital evidence की भूमिका लगातार बढ़ रही है। हालांकि अदालत में केवल डिजिटल रिकॉर्ड प्रस्तुत करना पर्याप्त नहीं होता। उसकी authenticity, source, preservation और chain of custody जैसे पहलुओं का भी परीक्षण किया जाता है।
इसलिए CBI द्वारा किसी डिजिटल सामग्री को साजिश का हिस्सा बताना और अदालत द्वारा उसे अंतिम रूप से स्वीकार करना दो अलग-अलग चरण हैं।
आरोप गंभीर, लेकिन अंतिम फैसला अदालत का होगा
इस मामले में CBI ने criminal conspiracy, cheating, forgery, criminal breach of trust, destruction of evidence और Prevention of Corruption Act से जुड़े प्रावधानों के तहत कार्रवाई की है। अलग-अलग आरोपियों की भूमिका के अनुसार धाराएं अलग हो सकती हैं।
लेकिन चार्जशीट में नाम आना दोषसिद्धि नहीं है। अदालत में अभियोजन पक्ष को प्रत्येक आरोपी की व्यक्तिगत भूमिका और कथित अपराध से उसके संबंध को साक्ष्यों के आधार पर स्थापित करना होगा।
इसी तरह किसी व्यक्ति के बैंक खाते में पैसा पहुंचना भी अपने आप में अपराध सिद्ध नहीं करता, जब तक अभियोजन यह साबित न करे कि रकम किस उद्देश्य से पहुंची और संबंधित व्यक्ति को उसके अवैध स्रोत या कथित साजिश की जानकारी थी।
सरकारी धन की सुरक्षा पर बड़ा सवाल
इस मामले ने सरकारी बैंक खातों की सुरक्षा और internal financial controls को लेकर भी महत्वपूर्ण सवाल खड़े किए हैं।
यदि किसी सरकारी खाते का mobile number बदल दिया जाए, email communication को दूसरी ID की ओर मोड़ दिया जाए और करोड़ों रुपये के transactions होते रहें, तो यह केवल किसी एक कर्मचारी या बैंक अधिकारी की लापरवाही का विषय नहीं रह जाता। यह account-opening, KYC verification, transaction approval, alert monitoring और departmental reconciliation जैसी पूरी व्यवस्था की मजबूती पर सवाल खड़ा करता है।
सरकारी संस्थाओं के खातों में multi-level verification, authorised contact details का नियमित audit और बड़े transactions पर independent confirmation जैसी व्यवस्थाएं इसलिए महत्वपूर्ण हैं ताकि किसी एक स्तर पर छेड़छाड़ होने पर पूरा सिस्टम प्रभावित न हो।
निष्कर्ष
हरियाणा के IDFC First Bank से जुड़े इस बड़े कथित वित्तीय घोटाले में HSPCB का मामला जांच की गंभीरता को सामने लाता है। CBI के अनुसार बोर्ड के खाते से 47 कथित fraudulent debit transactions के माध्यम से 187.26 करोड़ रुपये निकाले गए, जबकि उपलब्ध रिपोर्टों में credit transactions को समायोजित करने के बाद करीब 169.36 करोड़ रुपये का कथित net loss बताया गया है।
जांच का सबसे चौंकाने वाला पहलू सरकारी खाते के communication details में कथित बदलाव है। CBI के अनुसार अधिकृत अधिकारी के बजाय आरोपी पक्ष से जुड़े व्यक्ति का मोबाइल नंबर दर्ज था और उन्हीं transactions के alerts उस नंबर पर पहुंचे। साथ ही वास्तविक सरकारी ईमेल से मिलती-जुलती ईमेल आईडी के इस्तेमाल का आरोप भी सामने आया है।
इसके बाद बैंकिंग records, digital evidence, mobile data, financial transactions और money trail को जोड़कर जांच आगे बढ़ाई गई। अब इन आरोपों की वास्तविकता का अंतिम निर्धारण अदालत में होगा।
यह मामला एक बार फिर बताता है कि आधुनिक वित्तीय अपराधों में केवल चेक या बैंक खाते की जालसाजी ही नहीं, बल्कि मोबाइल नंबर, ईमेल आईडी, digital alerts और KYC details में छोटे बदलाव भी बड़े आर्थिक अपराध का माध्यम बन सकते हैं। हालांकि अंतिम रूप से किसकी क्या भूमिका थी और कौन-कौन से आरोप कानून की कसौटी पर साबित होते हैं, इसका निर्णय न्यायालय द्वारा साक्ष्यों के परीक्षण के बाद ही किया जाएगा।
एडवोकेट पी.के. निगम (Adv. P.K. Nigam)
वरिष्ठ विधिक शोधकर्ता एवं मुख्य कानूनी संपादक • Indian Law Notes
भारतीय कानून (BNS, BNSS, BSA, IPC, CrPC), सुप्रीम कोर्ट और विभिन्न उच्च न्यायालयों के महत्वपूर्ण निर्णयों का सरल हिंदी में प्रामाणिक विधिक विश्लेषण।
यह आलेख केवल शैक्षणिक, विधिक जागरूकता और अध्ययन के उद्देश्य से प्रकाशित किया गया है। इसे आधिकारिक कानूनी सलाह न माना जाए। किसी भी वास्तविक मामले में संबंधित न्यायालय या विशेषज्ञ अधिवक्ता से परामर्श लें।